
Sauvegarde 3-2-1-1-0 : comprendre et appliquer la règle en 2026
- 02.09.2020 novembre 4, 2026
- 6 minutes
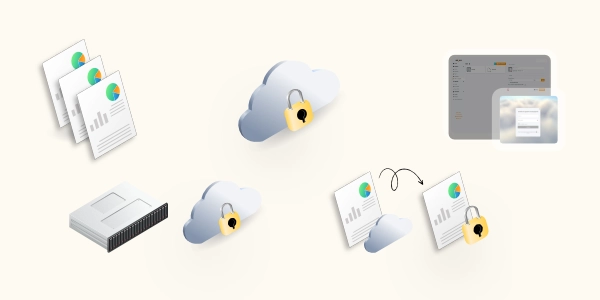
Pendant des années, la règle 3-2-1 a été la référence en matière de sauvegarde informatique. Elle reste un excellent socle, mais les menaces ont évolué, en particulier les ransomwares, qui s’attaquent désormais aux sauvegardes elles-mêmes. D’où la règle 3-2-1-1-0, qui ajoute deux garde-fous à la règle d’origine.
Cet article rappelle les bases, explique pourquoi la règle évolue et détaille comment l’appliquer concrètement.
Qu’est-ce qu’une sauvegarde informatique ?
Une sauvegarde informatique repose sur trois actions simples : la duplication des données, l’enregistrement du duplicata sur un support différent du support source et l’historisation des données.
Son objectif est unique : pouvoir revenir à un état antérieur et cohérent des données, c’est-à-dire les restaurer après une perte.
En France, 78% des TPE-PME interrogées déclarent disposer de sauvegardes, selon le baromètre 2025 de Cybermalveillance.gouv.fr. La sauvegarde fait donc déjà partie des dispositifs de sécurité courants. Reste à s’assurer que ces copies sont protégées et réellement exploitables en cas d’incident : c’est précisément l’objectif de la règle 3-2-1-1-0.
Rappel : la règle 3-2-1
Popularisée dans les années 2000, la règle 3-2-1 tient en trois chiffres :
- 3 copies des données : la donnée source et deux copies de sauvegarde.
- 2 supports de sauvegarde : les copies reposent sur des supports différents afin de limiter les risques de défaillance commune.
- 1 copie hors site : une copie est stockée sur un site différent du site source.
Cette règle protège efficacement contre la panne matérielle, l’erreur humaine ou le sinistre local (incendie, dégât des eaux, vol).
Une sauvegarde informatique en trois actions simples
Cliquez sur une étape ou laissez l’animation se dérouler.
Pourquoi la règle 3-2-1 évolue vers la 3-2-1-1-0 ?
Trois constats ont conduit à la compléter :
- Les cybermenaces visent les sauvegardes. Les attaquants cherchent d’abord à chiffrer ou supprimer les copies accessibles depuis le réseau, afin que la victime n’ait plus d’autre choix que de payer.
- Une copie connectée reste exposée. Un NAS ou un stockage cloud accessible avec des identifiants volés peut être effacé en quelques minutes, même s’il est sur un autre site.
- Une sauvegarde non testée est une hypothèse. Beaucoup d’entreprises découvrent au moment du sinistre qu’une sauvegarde est corrompue, incomplète ou impossible à restaurer.
La règle 3-2-1-1-0 en détail
3 copies des données
La donnée source et deux copies de sauvegarde, comme dans la règle d’origine.
2 supports différents
Pour limiter les risques de perte de données, conservez vos sauvegardes sur deux supports distincts (cloud, NAS, disque externe…).
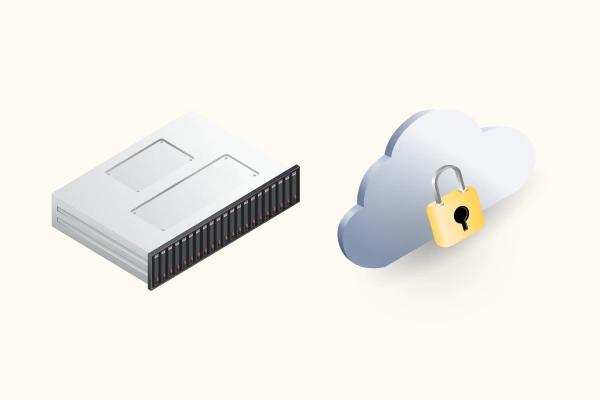
1 copie hors site
Elle protège des sinistres qui touchent le site principal.
1 copie hors ligne ou immuable
C’est la première nouveauté. Une copie est soit déconnectée du réseau (hors ligne ou air gap), soit impossible à modifier et à supprimer pendant une durée définie (immuable). Elle reste ainsi intacte même si l’attaquant prend le contrôle de votre système d’information.
0 erreur
C’est la seconde nouveauté. Les sauvegardes sont vérifiées (intégrité des données) et la restauration est testée régulièrement. Le but est de n’avoir aucune mauvaise surprise le jour où vous en avez besoin.
Comment la mettre en œuvre ?
Cela peut sembler complexe, mais quelques principes suffisent.
1. Une sauvegarde locale sur un support externe
Par exemple un NAS. Les restrictions d’accès y sont déterminantes : n’utilisez ni partage public, ni compte de votre annuaire. Préférez un partage à accès exclusif, réservé à un compte indépendant de votre système d’information.
2. Une sauvegarde externalisée
Avec chiffrement des données pour éviter toute fuite. La sécurité des accès à cette sauvegarde est tout aussi essentielle.
3. Une copie hors ligne ou immuable
L’idéal est de s’appuyer sur un service de sauvegarde qui propose nativement cette fonction.
4. Une durée de rétention suffisante
Plus l’historique est long, plus le stockage augmente. Une rétention dégressive permet de conserver les données longtemps à moindre coût. Une rétention trop courte vous expose à ne plus retrouver des données supprimées par erreur et découvertes trop tard. Les attaques peuvent aussi rester dormantes de longues semaines avant de se déclencher. Il faut donc adapter la durée de rétention à la réalité métier.
5. Un contrôle à deux niveaux
Pour atteindre le « 0 erreur » :
- La vérification de l’intégrité des données sauvegardées, complétée par des tests de restauration planifiés, en priorité sur les éléments sensibles comme les bases de données ou encore les données de santé.
- Le suivi global de l’activité de sauvegarde avec des outils de supervision, qui vous alertent en cas de problème.
Arx One Backup, la solution de sauvegarde conforme 3–2–1–1–0
Arx One Backup permet de mettre en œuvre la règle 3-2-1-1-0 avec un seul outil, quel que soit votre environnement (serveurs, postes de travail, NAS, machines virtuelles, Microsoft 365…) :
- 3 copies et 2 supports : la sauvegarde locale OnBox (sur un équipement tier), associée à la sauvegarde externalisée.
- 1 copie hors site : vos données sont hébergées en France, avec une géo-redondance entre Nantes et Lyon.
- 1 copie immuable : toutes les sauvegardes Arx One Backup sont 100% immuables et permettent de protéger vos données des rançongiciels.
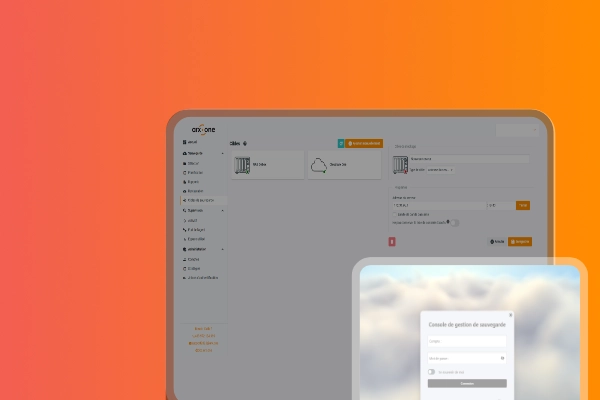
- 0 erreur : la console centralisée Arx One Backup vous permet de piloter et suivre l’ensemble de vos sauvegardes. Vous avez un visuel sur l’état général de vos sauvegardes. Il est recommandé de tester en complément régulièrement vos sauvegardes pour contrôler leur bon fonctionnement.
Conclusion
La règle 3-2-1-1-0 prolonge la 3-2-1 sans la remettre en cause : elle ajoute une copie à l’abri des attaques et une exigence de fiabilité vérifiée.
Cette mise à jour répond aux nouvelles menaces en renforçant la protection et la fiabilité des sauvegardes. Car disposer de copies ne suffit pas : elles doivent être protégées contre les cyberattaques et leur restauration doit être régulièrement testée.
En appliquant ces principes avec une solution comme Arx One Backup, vous mettez toutes les chances de votre côté pour préserver vos données et assurer la continuité de votre activité, même en cas d’incident.
Parcourez toutes nos dernières actualités
Pour tout savoir sur nos nouveautés, nos événements et l’actualité backup

Pour partager nos articles sur vos réseaux sociaux